歯科医院のサイバー攻撃対策と初動手順
この記事の要点
- 電子カルテ等の重要端末と私用Wi-Fiはネットワークを分離して管理する
- バックアップデータは暗号化を防ぐため取得後にネットワークから切り離す
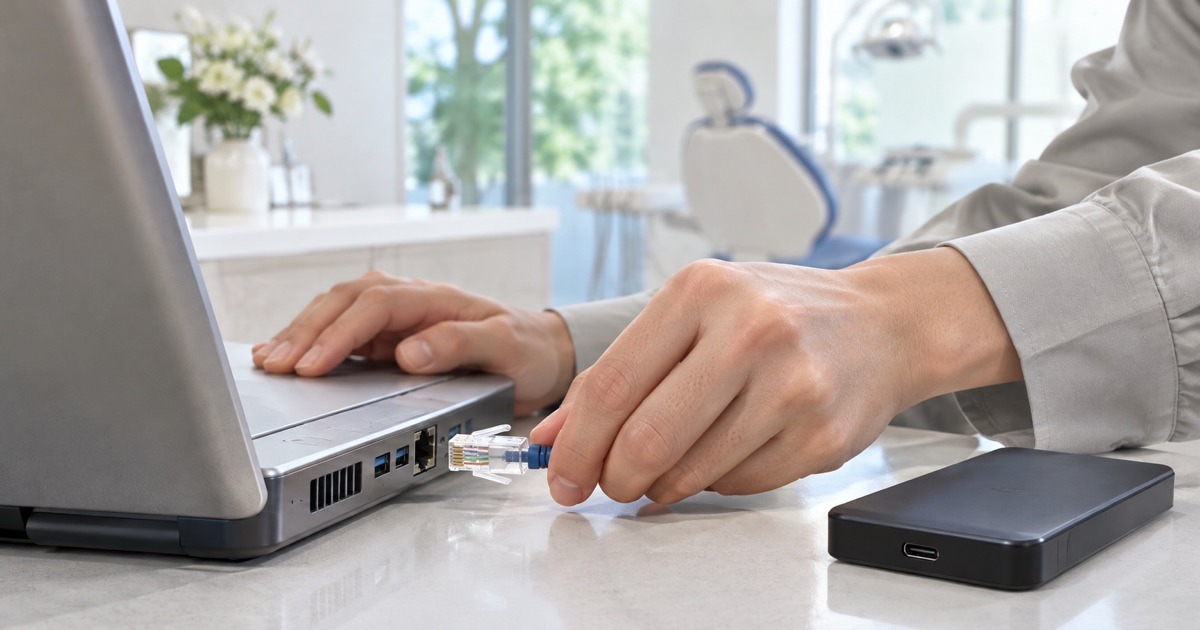
- 異常検知時は端末の電源を切らずに有線LANやWi-Fiの通信を即座に遮断する
歯科医院におけるサイバー攻撃への対策は、日頃のバックアップ運用と端末管理の徹底が基本になります。万が一の不審な挙動時にはネットワークを遮断し、患者情報の流出防止と診療継続の体制を迅速に整えることが求められます。
近年は医療機関の規模を問わず、ランサムウェアをはじめとする不正アクセスの危険が身近に存在します。医療情報を適切に扱うための基準については、厚生労働省の案内で確かめてください。
歯科医院がサイバー攻撃に備える理由
歯科医院では電子カルテ、デジタルレントゲン、アポイント帳、会計システムなど、多くの情報端末がネットワークに接続されています。受付での初診対応から問診票の入力、治療計画の説明、窓口会計や次回予約の登録に至るまで、医院の業務はデジタルデータに支えられています。
これらのシステムがサイバー攻撃によって暗号化されたり停止したりすると、過去の診療記録の閲覧ができなくなり、当日の診療受付や次回の治療計画の説明を円滑に進めることが難しくなります。さらに、マイナ保険証または資格確認書のオンライン確認が停止する事態も起こり得ます。
患者さんに安心して来院してもらい、地域での信頼を保つためにも、医院の規模にかかわらずセキュリティ対策の整備が欠かせません。集客の結果は地域や業種、取り組み方で変わり、成果を約束するものではありませんが、安全な情報管理体制を発信することは医院への安心感につながります。
院内で起こりやすい被害のパターン
院内の情報機器を脅かす手口にはいくつかの特徴的な形が存在します。
不審なメールの開封による感染
歯科医院の代表メールアドレス宛てに、取引先や技工所、公的機関を装った電子メールが届くことがあります。本文中のURLをクリックしたり、添付ファイルを開封したりすることでマルウェアに感染し、院内ネットワーク全体に不正プログラムが拡散する事態につながります。
ネットワーク機器の脆弱性を狙った侵入
院内Wi-FiのルーターやVPN機器のソフトウェアが古いまま放置されている場合、外部からの不正アクセスの入り口として狙われることがあります。特にスタッフ用の私用スマートフォンを院内ネットワークに接続させている運用では、意図しない経路から侵入を許すリスクが高まります。
外部記憶媒体の取り扱い不備
データの持ち出しやバックアップのために私物のUSBメモリを接続した際、内部に潜んでいたウイルスが電子カルテ端末に侵入することがあります。記録媒体の管理ルールが曖昧な医院で見られる失敗例です。
医院の名前を入れるだけで、あなたの医院の記事を1本、無料でお作りします。検索で見つけてもらう記事を、毎日2本代行します。
無料で記事を作る →日常業務で整えておく予防手順
サイバー攻撃の被害を最小限に抑えるには、毎日の業務手順の中にセキュリティ対策を組み込んでおくことが重要です。
端末とネットワークの分離管理
電子カルテや予約情報を扱う業務端末と、待合室の患者用Wi-Fiやスタッフの私用端末が接続するネットワークは論理的または物理的に分離します。受付端末でインターネットを閲覧する用途を限定し、外部サイトへのアクセス制御を行うことが有効です。
バックアップの確実な取得と隔離
電子カルテやアポイント帳のデータは、定期的に外部媒体へバックアップを取得します。このとき、常に院内ネットワークへ接続したままにしておくと、攻撃を受けた際にバックアップデータまで同時に暗号化されてしまう恐れがあります。定期バックアップを行った後は媒体を取り外すオフライン保管の運用を定着させます。
パスワードの適切な運用と更新
受付画面や電子カルテへのログインパスワードを簡単な文字列のまま放置せず、推測しにくい組み合わせを設定します。スタッフ退職時には速やかにアカウントの削除やパスワード変更を実施し、不正アクセスの機会を断つことが基本です。
万が一サイバー攻撃を受けた際の初動手順
もし端末の動作が異常に遅くなったり、画面に身代金を要求するような見慣れないメッセージが表示されたりした場合は、慌てずに次の手順で初動対応を行います。
手順1:ネットワークケーブルの抜去とWi-Fiの無効化
異常を検知した端末は、電源を切るのではなく、まず有線LANケーブルを抜き、Wi-Fi接続をオフにします。電源を強制終了するとメモリ上の解析用データが消滅することがあるため、物理的な通信遮断を最優先とします。
手順2:保守事業者・システムベンダーへの速やかな連絡
電子カルテや院内ネットワークの保守を担当している事業者に状況を報告します。画面に表示されているメッセージや、発生直前に行っていた操作の内容を正確に伝えます。
手順3:紙カルテ・手書き運用への切り替え判断
当日の診療を継続するため、予約台帳の控えや手書きの問診票、紙の会計伝票を用いた臨時オペレーションへ切り替えます。初診の電話受付時には、システム障害のため確認に一定の時間がかかる旨を丁寧に説明し、患者さんの理解を得るよう努めます。
自費診療の載せ方には決まりがあるので、厚生労働省の案内と保健所の窓口で確かめる姿勢と同様に、セキュリティに関する院外への報告手順や公表方法についても公的な指針に基づいた対応を整えておくことが大切です。
医院全体で安全管理の意識を共有する
情報セキュリティは院長一人が注意するだけでは防ぐことが難しく、受付スタッフや歯科衛生士を含めた全員の共通理解が欠かせません。
「差出人が不明なメールの添付ファイルは開かない」「私物の機器を院内LANにつながない」といった基本的な約束事をマニュアル化し、ミーティングで確認し合う時間を設けます。安全な診療環境を維持し続ける姿勢が、患者さんに選ばれ続ける医院づくりの土台となります。
よくある質問
- Q. 小規模な歯科医院でもサイバー攻撃の対象になりますか?
- A. 規模の大小に関係なく、無作為なメール送信やネットワーク機器の弱点を狙った攻撃が行われるため、小規模な医院でも対策が必要です。
- Q. 感染が疑われる端末の電源はすぐに落とすべきですか?
- A. 原因調査に必要なデータが消える可能性があるため、電源を切るのではなくLANケーブルを抜くなどのネットワーク遮断を優先します。
- Q. 医療機関の情報セキュリティ方針はどこで確認できますか?
- A. 医療情報の安全管理に関する基準や対応方針については、厚生労働省の案内で確かめてください。
この記事を紹介・引用するときは
下のリンクをそのまま貼ってお使いください。文章を引用されるときは、出典としてこのページへのリンクをお願いします。